Saltar al contenido
Abierto a oportunidades · Almería, España

RedShenlong // hacking ético

Hola, soy
Diego Amador

diego@redshenlong:~$ rompo cosas (con permiso) para aprender a protegerlas

Estudio Ciberseguridad e Inteligencia Artificial en Almería y lo que más me gusta es montar laboratorios, romperlos y entender por qué han caído. Aquí tienes lo que voy construyendo y aprendiendo por el camino. Si te apetece hablar de hacking ético, proponerme algo o simplemente trastear con la terminal, estás en tu casa.

Formación
Grado Ciberseguridad e IA · UAL
Experiencia
IT Asset Mgmt · Cajamar
Objetivo
eJPT → Red Team
diego@redshenlong: ~
interactiva
Prueba:
lat 36.84° N lon 2.46° W hora local --:--

0x01 // whoami

Sobre mí

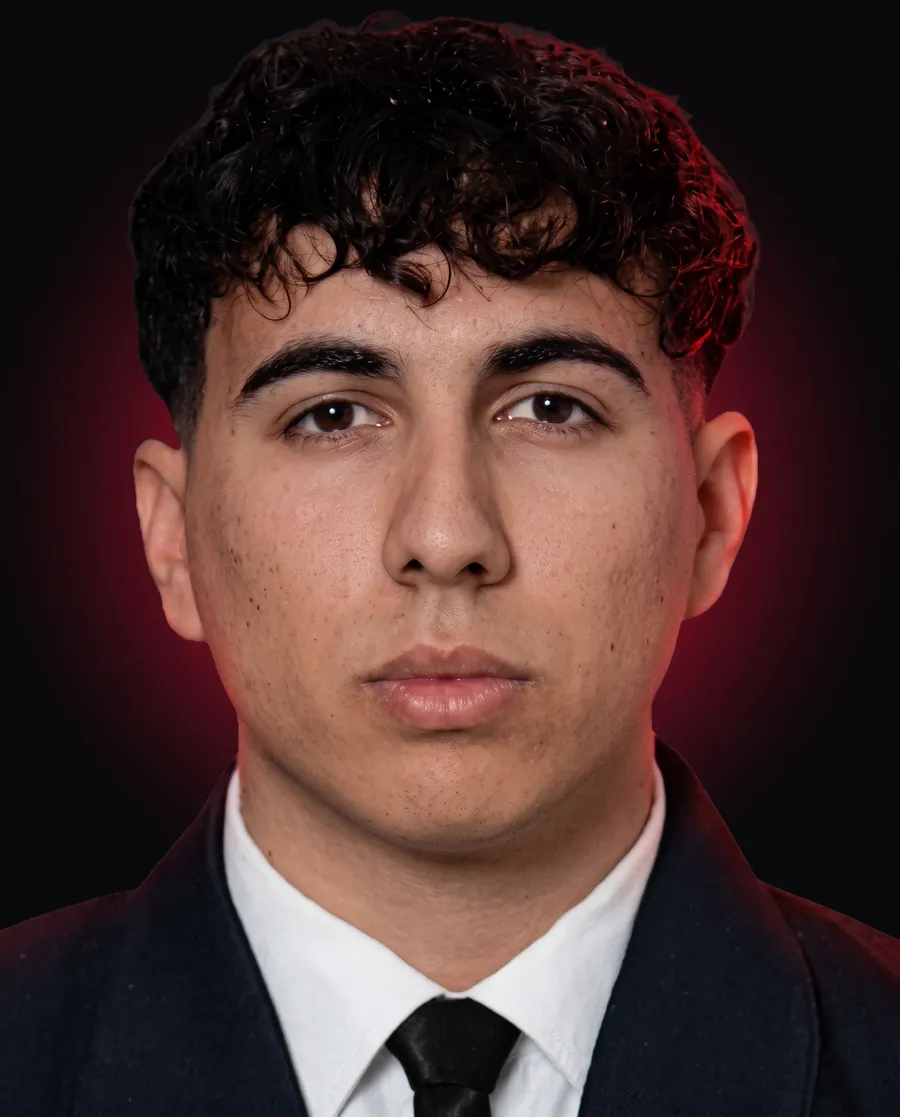
Retrato de Diego Amador Talib
identity: verified UAL · Cajamar
$ cat ahora.md en qué ando
  • [run] Preparando la eJPT
  • [run] Beca en Gestión de Activos IT · Cajamar
  • [run] Entrenando la CNN de Shen Trap
  • [run] Ampliando Hacking Notes
  • [cola] B1 de inglés

>_ cat about.txt

Me encanta destripar sistemas para ver cómo funcionan por dentro: es la única forma de saber cómo se rompen y, sobre todo, cómo se protegen.

Estoy en tercero del Grado en Ciberseguridad e Inteligencia Artificial en la Universidad de Almería. Antes hice dos años de Ingeniería Informática, hasta que tuve claro que lo mío era la seguridad: mirar los sistemas a bajo nivel, auditarlos y montar laboratorios donde reproducir escenarios reales.

Todo empezó por mi cuenta, con los videojuegos. Más que jugar, lo que me enganchaba era trastear con ellos y modificarlos, y ahí descubrí que cualquier programa se puede moldear si entiendes la lógica que hay detrás. De ahí salté a las redes, a los vectores de ataque y a la ingeniería social, siempre en entornos controlados, para aprender a pensar como lo haría un atacante.

Ahora compagino la carrera con una beca del programa Apadrina Talento en Gestión de Activos IT de Grupo Cajamar, y por mi cuenta sigo con proyectos de IA aplicada a detectar amenazas. ¿Lo siguiente? Sacarme el B1 de inglés y la eJPT, y seguir tirando hacia el hacking ético y el Red Team.

Ubicación
Almería, ES
Estudios
3º Ciberseguridad e IA
Próxima cert.
eJPT (INE)
Fuera de la pantalla
Gimnasio y piano

Aprender rompiendo

Monto mis propios laboratorios, provoco los fallos a propósito y lo apunto todo. Al final siempre acabo con mi propia guía de referencia.

Orden en equipo

Git y GitHub con flujos limpios, para que cualquiera pueda abrir el proyecto y enterarse de qué va sin perderse.

Compartir lo aprendido

Lo que aprendo lo publico gratis en Hacking Notes. El conocimiento, cuanto más abierto, mejor.

0x02 // Arsenal técnico

Escaneando mis habilidades

Me he pasado un nmap a mí mismo. Cada puerto abierto es una herramienta o un área con la que trabajo; lo que sale filtrado es lo que todavía estoy aprendiendo. Filtra por categoría si quieres ir al grano.

$ nmap -sV --open diego.local

Starting Nmap 7.95 · Nmap scan report for diego.local (127.0.0.1)

Host is up (0.00042s latency).

PORT STATE SERVICE VERSION
22/tcp open linux Administración de sistemas, permisos, hardening
53/tcp open networking TCP/IP, DNS, subnetting, análisis de protocolos
80/tcp open burpsuite Proxy, Repeater, Intruder · auditoría web (OWASP)
443/tcp open crypto Criptografía aplicada, hashing, TLS
1337/tcp open nmap Descubrimiento de hosts, scripts NSE, fingerprinting
2049/tcp open wireshark Captura y análisis de tráfico, detección de anomalías
2375/tcp open docker Laboratorios aislados y entornos vulnerables
3306/tcp open mysql SQL, modelado de datos, inyección SQL
4444/tcp open netcat Reverse/bind shells, transferencia de ficheros
5000/tcp open python Scripting de herramientas, sockets, automatización
6379/tcp open bash Automatización, one-liners, enumeración
8080/tcp open ctf TryHackMe · HackTheBox · writeups
8888/tcp filtered ai/ml TensorFlow / PyTorch aplicado a seguridad (en curso)
9418/tcp open git Control de versiones y trabajo colaborativo

Nmap done: 1 IP address (1 host up) · 13 open · 1 filtered (aprendiendo)

0x03 // Laboratorio & repositorios

Proyectos

Cosas que he ido montando para aprender, para quitarme un problema de encima o porque me picaba la curiosidad. Casi todo es open source: entra, cotillea el código y rómpelo si quieres.

root@shenlong:~/proyectos/pynet

PRJ-01

Network Recon

PyNet Scanner

Auditoría TCP de puertos

Operativo Open source

Un escáner de puertos rápido, escrito desde cero con sockets. Hace a mano el three-way handshake de TCP para saber qué puertos hay abiertos en todo el rango (1-65535).

  • --python
  • --sockets
  • --tcp/ip
  • --networking

root@shenlong:~/proyectos/ctf

PRJ-02

Offensive Security

CTF & Pentesting Journal

Writeups y explotaciones

Operativo Open source

Mis resoluciones de máquinas de TryHackMe y HackTheBox, explicadas paso a paso: cómo encontré la vulnerabilidad, cómo la exploté y cómo escalé privilegios. Y también cómo se arregla, que es la parte del Blue Team.

  • --writeups
  • --linux
  • --bash
  • --burp-suite

root@shenlong:~/proyectos/keylogger

PRJ-03

Red Team · Research

Basic Keylogger (PoC)

Captura de eventos de teclado

Operativo Open source

Una prueba de concepto sobre persistencia y recolección de datos: un proceso en segundo plano que registra las pulsaciones de teclado en local. Es puramente académica: para detectar una amenaza, primero hay que entender cómo funciona.

  • --python
  • --sysadmin
  • --winapi/linux

root@shenlong:~/proyectos/notes

PRJ-04

Knowledge Base

Hacking Notes

Curso y cheat sheets · de 0 a OSCP

Operativo Open source

Mi manual de hacking ético, abierto y gratuito: metodología, reconocimiento, explotación de protocolos, OWASP Web/API, escalada de privilegios y Active Directory. Se lee aquí mismo, sin salir de la web.

  • --markdown
  • --metodología
  • --oscp
  • --web/api

root@shenlong:~/proyectos/shenblock

PRJ-05

Network Admin · TUI

ShenBlock

Control e inventario de la red local

Operativo Open source

Una herramienta de terminal para tener tu red local bajo control: descubre los equipos conectados (IP, MAC y fabricante), te deja cortarles el acceso a internet y muestra en vivo cuánto consume cada uno. Pensada para redes propias y con fines educativos.

  • --python
  • --scapy/arp
  • --networking
  • --tui

root@shenlong:~/proyectos/cofre

PRJ-06

Secure Sharing · Self-hosted

Cofre

AirDrop casero protegido con FIDO2

Operativo Open source

Un servidor ligero en Go para pasar archivos, fotos y textos entre Linux, Android e iPhone sin salir de la red local. Se entra con llave física FIDO2/WebAuthn y va con TLS 1.3 sobre CA propia restringida, cifrado AES-256-GCM en disco, sincronización en tiempo real y portapapeles compartido.

  • --go
  • --webauthn/fido2
  • --tls-1.3
  • --aes-gcm
  • --pwa

root@shenlong:~/proyectos/shentrap

PRJ-07

IA · Blue Team

Shen Trap

Honeypot inteligente + clasificador CNN

En desarrollo Privado

Un honeypot que registra lo que hacen los atacantes y lo clasifica con redes neuronales convolucionales para detectar patrones de ataque de forma automática. Todavía lo estoy cocinando.

  • --tensorflow/pytorch
  • --ollama
  • --docker
  • --opencv/numpy
$ repo · próximamente IA

0x05 // Metodología

Cómo abordo una auditoría

Las mismas cinco fases que sigo en mis labs y CTFs, sin saltarme ninguna. Pulsa en cada una para ver qué hago y con qué herramientas.

Fase 01

Reconocimiento

Antes de tocar nada, miro. Recopilo toda la información que puedo del objetivo haciendo el menor ruido posible: superficie expuesta, subdominios, tecnologías y personas.

  • whois
  • dig
  • OSINT
  • nmap -sn
ejemplo · lab autorizado
$ nmap -p- -sS --min-rate 5000 -n -Pn 10.10.10.5 -oG allPorts

0x06 // Trayectoria

git log --graph

Mi formación y mi experiencia contadas como el historial de un repo: lo más reciente, arriba.

$ git log --graph --oneline diego/carrera
  1. f3a91c2 (next) Próximamente

    Certificación eJPT + B1 de inglés

    Lo siguiente en la lista: sacarme el B1 y la eJPT, y con eso seguir tirando hacia el hacking ético y los ejercicios de Red Team.

  2. 8c4e7d1 (HEAD -> main) Jul 2026 — Presente

    Becario en Gestión de Activos IT · Grupo Cajamar

    Entré en la sede central del PITA con el programa Apadrina Talento. Me encargo del control, la optimización y el ciclo de vida de los activos tecnológicos de la entidad, y mi idea es acabar rotando hacia las divisiones corporativas de Ciberseguridad.

  3. 5b2f0a9 2026 — Presente

    Grado en Ciberseguridad e Inteligencia Artificial · UAL

    Di el salto a un grado especializado para centrarme en lo que de verdad me apasiona. Compagino la teoría con las prácticas y con proyectos propios de detección de malware e IA.

  4. 1d7c3e4 2024 — 2026

    Ingeniería Informática · UAL

    Dos años que me dieron una buena base de programación, sistemas y redes, y que me sirvieron para darme cuenta de que lo que quería era especializarme en seguridad.

$ git branch --list 'next/*' next/b1 next/ejpt next/redteam

0x07 // Canal directo

¿Hablamos?

Busco prácticas, proyectos y retos en ciberseguridad. Si crees que puedo encajar en tu equipo, o simplemente te apetece hablar de seguridad un rato, escríbeme. Contesto rápido, prometido.

[email protected]
> Esc

↑↓ moverse↵ abrirtambién se abre con /